Нейросеть и персональные данные — что можно отправлять по 152-ФЗ
Спрашивать надо не «какую нейросеть можно», а «что мы в неё несём». Светофор данных, три законных маршрута и политика ИИ на одну страницу.
- Чтение
- 8 мин
- Для кого
- Собственник, руководитель, юрист
- Вопросов
- 2
- Мысль за этим
- 005
Коротко
- Сначала смотрите, что в запросе, и только потом выбирайте нейросеть.
- Российская модель снимает вопрос трансграничной передачи. Договор, основание и настройки хранения всё равно на вас.
- Закон об ИИ 2026 года правила о персональных данных не поменял: работает 152-ФЗ.
Можно. Но не в любую нейросеть, не любые данные и не «как есть» — и это одинаково касается ChatGPT, GigaChat и YandexGPT. Законно персональные данные уходят в модель, когда сошлись три вещи: есть основание для обработки, есть договор с сервисом, который обрабатывает их по вашему поручению, и данные не уезжают за границу без уведомления Роскомнадзора. Не хватает хотя бы одной — это нарушение 152-ФЗ, и стоит оно миллионы.
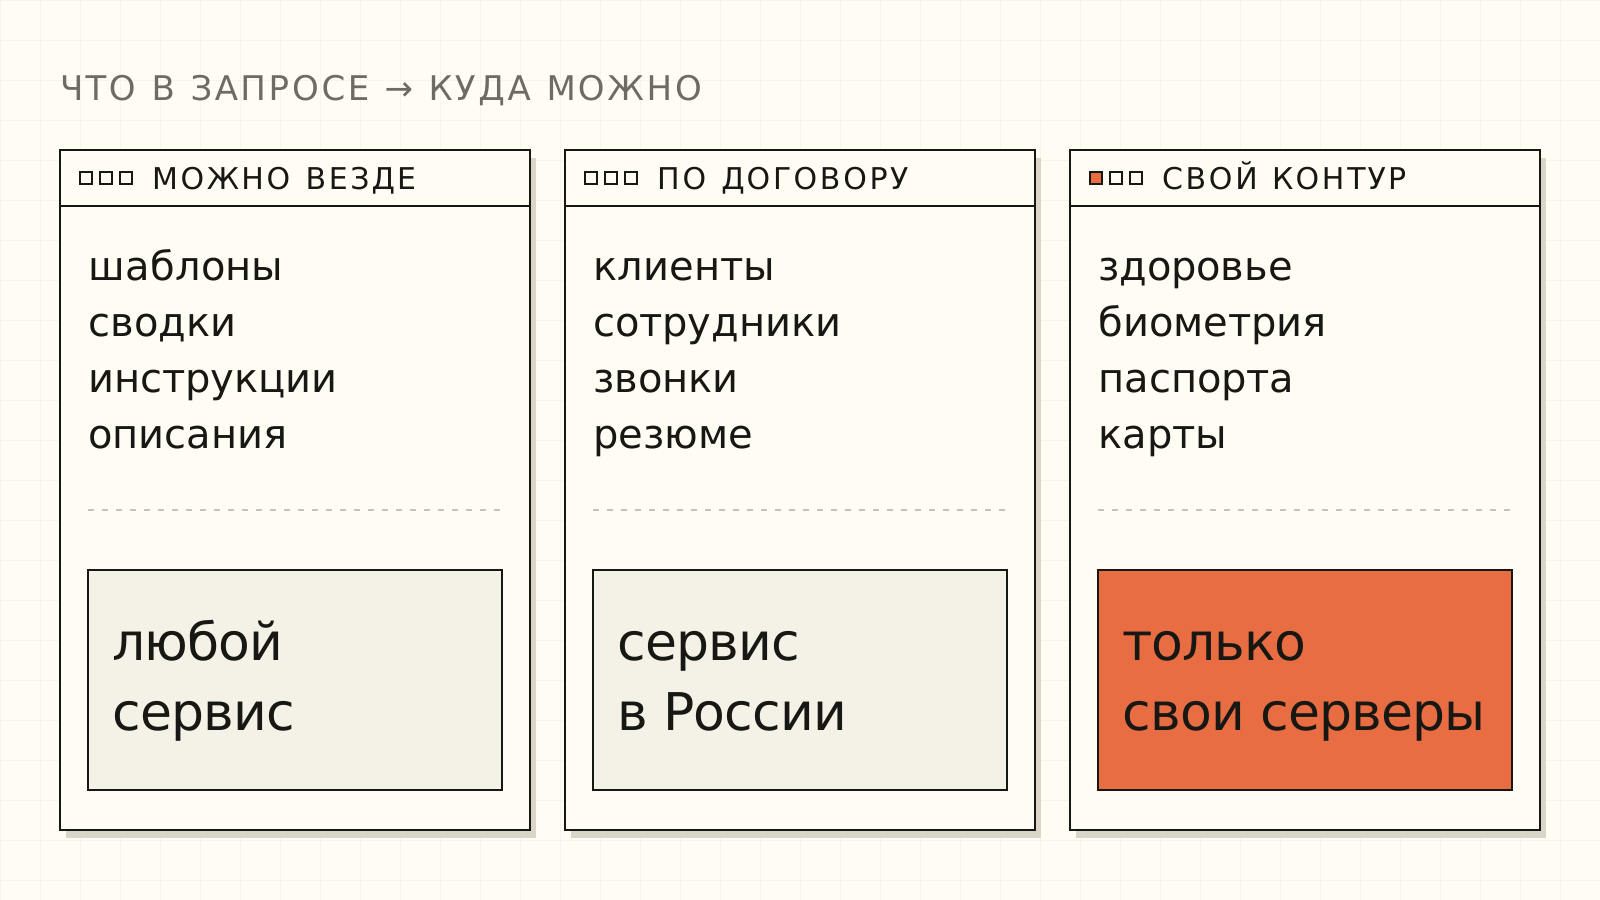
Это не юридическая консультация: договоры и уведомления всё равно покажите юристу. Просто разговор с ним выйдет короче.
Что считается персональными данными в запросе
Закон называет персональными данными любую информацию, которая прямо или косвенно указывает на конкретного человека (ст. 3 152-ФЗ). На практике в запрос к нейросети они попадают незаметно:
- выгрузка из CRM «разбери, почему эти клиенты не купили»;
- расшифровка звонка — с именем, телефоном и голосом;
- резюме кандидата «сократи до пяти пунктов»;
- скриншот таблицы с оплатами;
- договор с ИП — ИНН предпринимателя тоже указывает на человека, даже если он опубликован в ЕГРЮЛ.
Последний пункт обычно удивляет. Если данные где-то открыты, «ничьими» они от этого не становятся — об этом напоминали в разборе на Anti-Malware ещё летом.
Что требует 152-ФЗ и какие штрафы грозят
Для закона нейросеть — просто ещё одна компания, которой вы передаёте данные. Правила старые, место новое.
Основание. У вас должно быть законное основание обрабатывать эти данные и передавать их дальше: согласие человека, договор с ним или другое основание из закона. С 1 сентября 2025 года согласие оформляется отдельным документом, а не строчкой в оферте (156-ФЗ).
Договор поручения. Сервис, который обрабатывает данные за вас, должен делать это по договору с конкретными условиями — что можно делать с данными и как их защищать. Личный аккаунт сотрудника в чат-боте такого договора не даёт.
Локализация. С 1 июля 2025 года прямо запрещено записывать и хранить данные граждан России в зарубежных базах при сборе (23-ФЗ, разбор Лидингс).
Трансграничная передача. Если данные всё же уходят за границу, Роскомнадзор нужно уведомить до начала. Для стран, которых нет в перечне с адекватной защитой, закон велит ждать решения регулятора до 10 рабочих дней (ст. 12 152-ФЗ). США в этом перечне нет.
Цена ошибки выросла в 2025 году (КоАП, ст. 13.11; КонсультантПлюс о новых штрафах):
- обработка без письменного согласия — 300–700 тысяч рублей;
- нарушение локализации — 1–6 миллионов, повторное — 6–18 миллионов;
- утечка — до 15 миллионов в зависимости от объёма, биометрии — до 20 миллионов;
- повторная утечка — 1–3% годовой выручки, но не больше 500 миллионов.
ChatGPT, GigaChat, YandexGPT: российская — не значит «можно»
Российский сервис снимает один вопрос из четырёх — трансграничную передачу. Остальные три остаются, и спотыкаются компании обычно именно на них.
Соглашение GigaChat для физических лиц прямо запрещает загружать в сервис персональные данные третьих лиц (п. 8.7). То есть сотрудник, который вставил в бесплатный GigaChat выгрузку клиентов, нарушил не только закон, но и правила самого сервиса. Yandex AI Studio по умолчанию сохраняет все данные запросов — чтобы этого не было, разработчик должен явно выключить сохранение в каждом запросе.
С зарубежными сервисами картина зеркальная. OpenAI не обучает модели на данных бизнес-тарифов по умолчанию и хранит данные запросов к API до 30 дней. Звучит аккуратно, но сервер всё равно за границей, и вопросы про уведомление и договор никуда не делись.
- «Возьмём российскую — и всё»
- личные аккаунты сотрудников
- настройки по умолчанию
- в запросе что угодно
- сначала — что в запросе
- корпоративный договор
- хранение запросов выключено
- светофор данных для всех
А что изменил закон об ИИ? Первый закон об искусственном интеллекте, 243-ФЗ, подписан 26 июля и вступил в силу 1 сентября 2026 года. Он вводит «суверенные» и «национальные» большие модели, меры господдержки и право правительства требовать российские модели в чувствительных госсистемах (разбор на Хабре).
Для компании, которая просто пользуется нейросетью, по части персональных данных он не изменил ничего. Ни новых разрешений, ни новых запретов. Обязательную маркировку ИИ-контента внесли отдельным законопроектом, и её старт планируют на 1 марта 2027 года. Так что «теперь всё регулируется по-новому» — пока только громкий заголовок.
Настоящий риск — теневой ИИ
Пока руководство выбирает между GigaChat и YandexGPT, сотрудники уже выбрали — свой телефон и тот чат-бот, что удобнее. Это и есть теневой ИИ (shadow AI).
По исследованию К2 Кибербезопасности и «Лаборатории Касперского» (200+ крупных компаний), 61% пытаются контролировать, какими внешними ИИ-сервисами пользуются сотрудники. Реальные политики и средства контроля внедрили 29%. Ещё 24% просто блокируют внешние сервисы целиком (пресс-релиз).
Запрет выглядит надёжно, но в 2023 году его уже проходил Samsung: после того как сотрудники загрузили в ChatGPT конфиденциальный код, компания запретила генеративный ИИ на рабочих компьютерах. Работа, которую люди привыкли ускорять, от запрета не исчезает. Она переезжает туда, где её не видно.
Три законных маршрута
У каждой категории данных из светофора — свой маршрут. Все три можно запустить в одной компании одновременно.
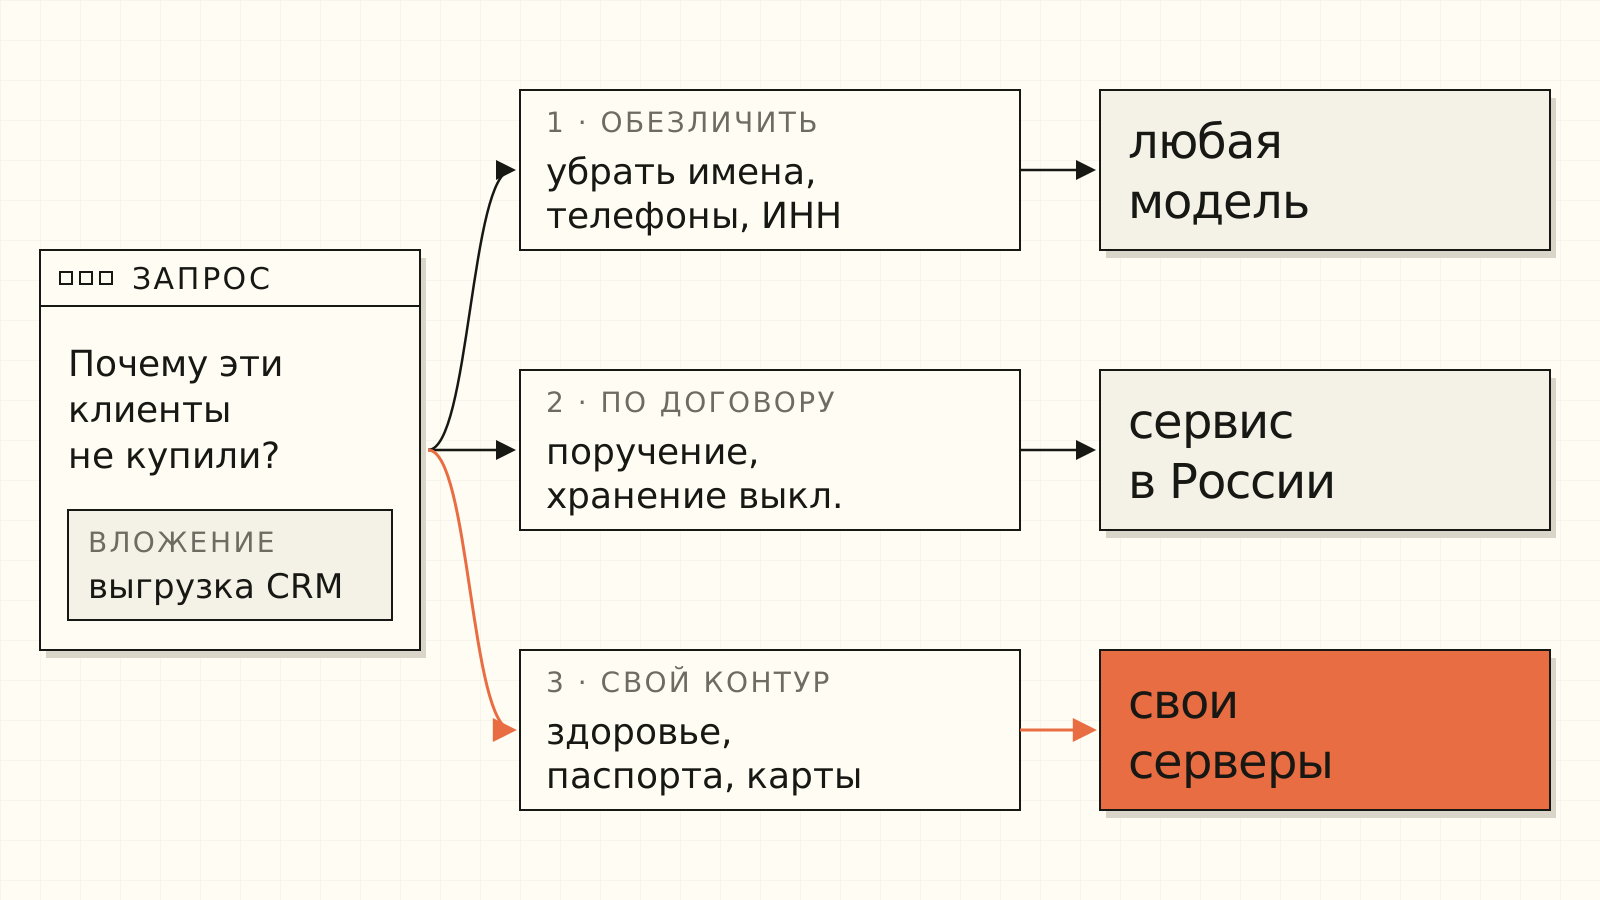
Обезличить. Убрать из запроса всё, по чему можно узнать человека: имя, телефон, почту, адрес, ИНН, номер договора, голос на записи. Заменить имя на «Клиент 1» — хорошее начало, но если в тексте остался номер заказа, человека всё ещё можно найти. Модели нужна задача. Люди ей не нужны.
Российский сервис по договору. Корпоративный доступ к модели в российском облаке, договор с условиями обработки, выключенное хранение запросов, доступ по ролям. Это маршрут для повседневной работы с данными клиентов и сотрудников — и для ИИ-агентов, которым данные из CRM нужны каждый день. Маршрут для агента выбирайте до пилота, а не после.
Свой контур. Открытая модель на ваших серверах или в выделенном облаке. Дороже и сложнее, но для здоровья, биометрии, паспортов и платёжных данных других честных вариантов почти нет. Не случайно в банковской сфере, по данным Яндекса и «Яков и партнёры», модели внутри своей инфраструктуры держат 90% компаний.
Политика ИИ на одну страницу: шаги
Документ на двадцать страниц никто не читает. Одна страница, понятная менеджеру в пятницу вечером, работает лучше.
- Выпишите, где сотрудники уже используют нейросети — спросите прямо и пообещайте, что за честные ответы не накажут.
- Разложите данные компании по светофору: что можно в любой сервис, что только в корпоративный, что только в свой контур.
- Выберите по одному разрешённому инструменту на каждый цвет и оформите договор с сервисом — с условиями обработки и выключенным хранением запросов.
- Проверьте основания: есть ли согласия или договоры, которые позволяют передавать данные сервису, и нужно ли уведомлять Роскомнадзор.
- Напишите страницу правил: разрешённые инструменты, светофор с примерами и один контакт, куда писать, если сомневаешься.
- Проведите получасовой разбор на реальных примерах из работы команды — не на абстрактных.
- Раз в квартал пересматривайте список инструментов и светофор: сервисы меняют условия чаще, чем вы свои регламенты.
- Тексты без людейлюбой сервис
- Клиенты, сотрудникитолько корпоративный
- Здоровье, паспорта, картытолько свой контур
- Сомневаюсьпишу ответственному
Проверьте, где вы сейчас:
Данные клиентов уже, скорее всего, где-то в чужих чат-ботах. Начните с честного опроса команды и светофора — это неделя работы.
Нейросеть ускоряет то, что в компании уже происходит. Есть порядок с данными — работать с ними станет быстрее. Нет порядка — она просто быстрее разнесёт данные клиентов по чужим серверам. Так что начинать стоит с честного ответа на вопрос, что мы вообще в неё несём. Модель выберется потом.
Частые вопросы
Можно ли загружать персональные данные клиентов в ChatGPT?
Через личный аккаунт — нет: это передача данных за границу без договора и без уведомления Роскомнадзора. Даже на бизнес-тарифе нужен договор с условиями обработки, уведомление о трансграничной передаче и проверка страны по перечню Роскомнадзора. Большинству российских компаний проще обезличить данные или работать через российский сервис по договору.
Нужно ли запрещать сотрудникам нейросети?
Запрет обычно загоняет их в тень: люди продолжают работать с чат-ботами с личных телефонов. Надёжнее дать разрешённый инструмент, светофор данных и короткую политику — и проверять, что её соблюдают.